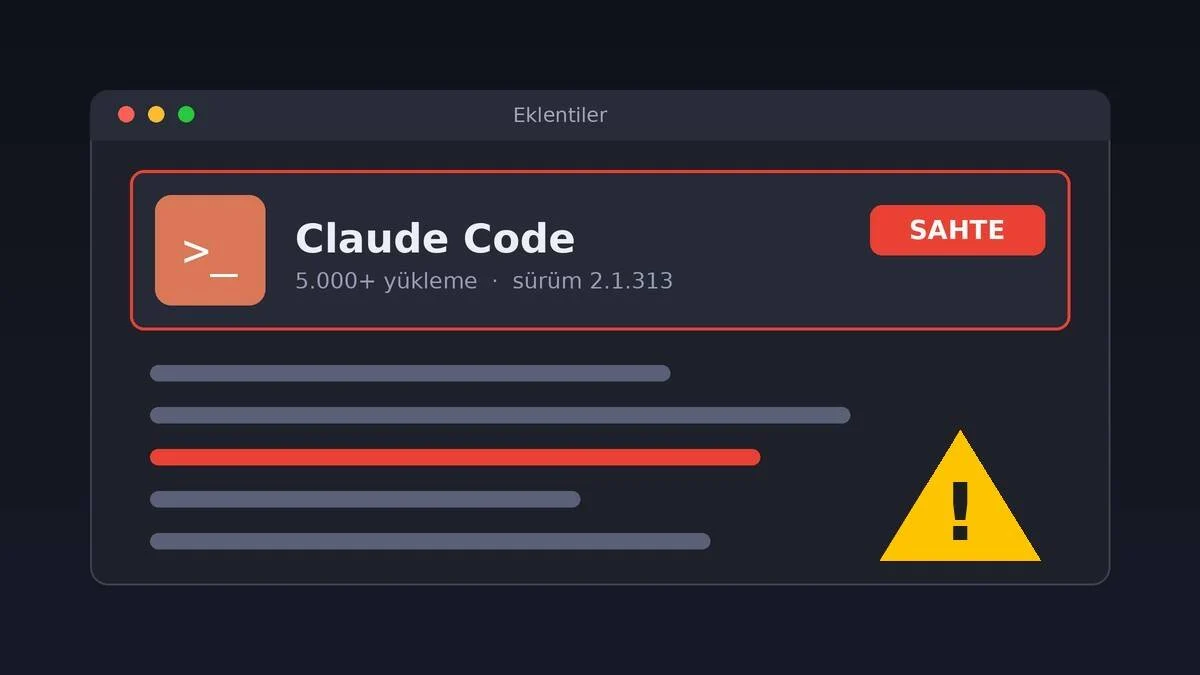
Sahte Claude Code eklentisi, Cursor’un VS Code eklenti mağazasında yaklaşık 11 saat boyunca aktif kaldı. Cursor, bu durumu kullanıcılarına yönelik önemli bir güvenlik bildiriminde duyurdu. Şirket olayı 29 Ekim’de yaptığı resmi bir açıklama ile paylaştı. Bu kapsamda, eklentiyi toplamda 5.000 kişi indirdi.
Sahte Claude Code Eklentisi Ne Zaman Yayınlandı?
Öncelikle Cursor’un açıklamasında zararlı sürümün mağazada bulunduğu saat dilimi net bir şekilde belirtiliyor. Sahte Claude Code eklentisi 02.27 ile 13.35 arasında kullanılabiliyordu. Bu yüzden yaklaşık 11 saatlik bir süre gündeme geliyor. Ayrıca bu süre zarfında eklentiyi indiren kişi sayısı da 5.000 olarak kaydedildi.
Mağazadaki söz konusu eklenti, Anthropic’in Claude Code eklentisinin kötü niyetle değiştirilmiş versiyonudur. Ancak bu sürüm, Anthropic tarafından geliştirilmemiştir. Üstelik Cursor’un açıklamasında bu durum açıkça ifade ediliyor. Dolayısıyla kullanıcıların yüklediği eklenti, Anthropic’in kendisinin oluşturduğu bir yazılım değildir.
Olayın temel detayları şöyle:
- Etkilenen kullanıcı sayısı: 5.000
- Zararlı versiyonun yayında kaldığı süre: 02.27 ile 13.35 arası
- Açıklama tarihi: 29 Ekim
- Amaç: kalıcı SSH arka kapısı oluşturmaya çalışmak
- Yayınlandığı yer: Cursor VS Code eklenti mağazası
Kalıcı SSH Arka Kapısı Ne Anlama Geliyor?
SSH, bilgisayarlara uzaktan ve şifreli bir yöntemle bağlanmayı sağlayan bir tekniktir. Arka kapı ise saldırganların normal giriş adımlarını atlayarak sisteme ulaşmasına olanak tanıyan gizli bir yoldur. Kalıcı ifadesi ise bu yolun geçici olmayıp uzun süre boyunca açık kalmasının amaçlandığını gösterir.
Eklenti, kod düzenleyiciye ek özellikler sunan küçük bir yazılımdır. Mağaza aynı zamanda bu tür yazılımların tek tıkla yüklendiği alandır. Bu yüzden mağazadaki değiştirilmiş bir eklenti, kullanıcılar için ayrı bir tehdit oluşturabilir.
Ayrıca Cursor’un açıklamasına göre sahte Claude Code eklentisi kötü niyetli kod çalıştırıyor. Bu kod, SSH arka kapısını kurmaya yönelik faaliyetlerde bulunuyor. Açıklamada yer alan ifadeler de eklentinin sadece risk taşımadığını, aynı zamanda etkin biçimde kod çalıştırdığını göstermektedir. Bu durum, eklentiyi indiren kullanıcılar açısından ciddi bir güvenlik meselesi haline geliyor.
Cursor’un Sıradaki Adımı Ne Olacak?
Cursor, yakın geçmişte SpaceX tarafından 60 milyar dolara satın alınmıştı ancak güvenlik bildirimi bu satın alımdan kısa bir süre sonra yapıldı. Duyurunun merkezinde sahte Claude Code eklentisi yer alıyor.
Kullanıcılar açısından en kritik nokta yükleme zamanıdır çünkü 02.27 ile 13.35 arasında Claude Code eklentisini indirenler değiştirilmiş sürümle karşılaşma ihtimaline sahip olabilirler. Ayrıca açıklamada sahte Claude Code eklentisini yükleyenlerin sayısının 5.000 olduğu belirtilmektedir; dolayısıyla sürecin ilerleyen aşamaları Cursor ile kullanıcılar arasında gelişecektir.
Son olarak Cursor, bu durumu yaşayan kullanıcılarla iletişime geçeceğini duyurdu.